카드정보 유출, 뚫리는 곳은 PG 결제창이 아니라 그 앞 단계
한눈에 보는 핵심
- 금융보안원 집계로 다크웹 카드정보 공유 건수는 2022년 1만96건에서 2025년 7만9,100건으로 늘었고, 포착 횟수는 큰 변화가 없어 한 번에 걸리는 정보량이 커졌습니다.
- 금감원이 공개한 피싱 수법은 쇼핑몰 결제창 앞에 가짜 입력 화면을 끼운 뒤 오류 창으로 재입력을 유도하는 4단계 구조입니다.
- 유출 시 부정사용 대금은 카드사가 책임지지만, 72시간 내 통지·신고와 민원 대응은 가게가 맡는 영역입니다.
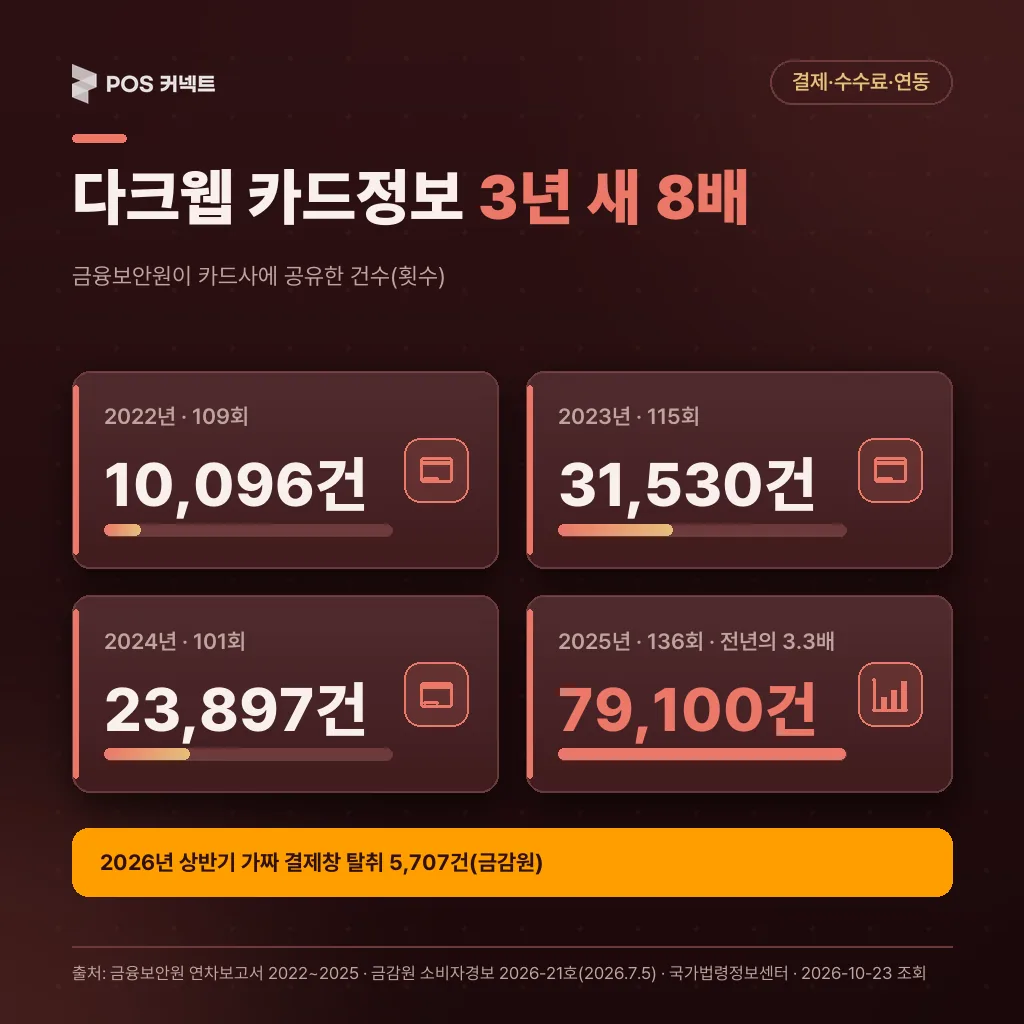
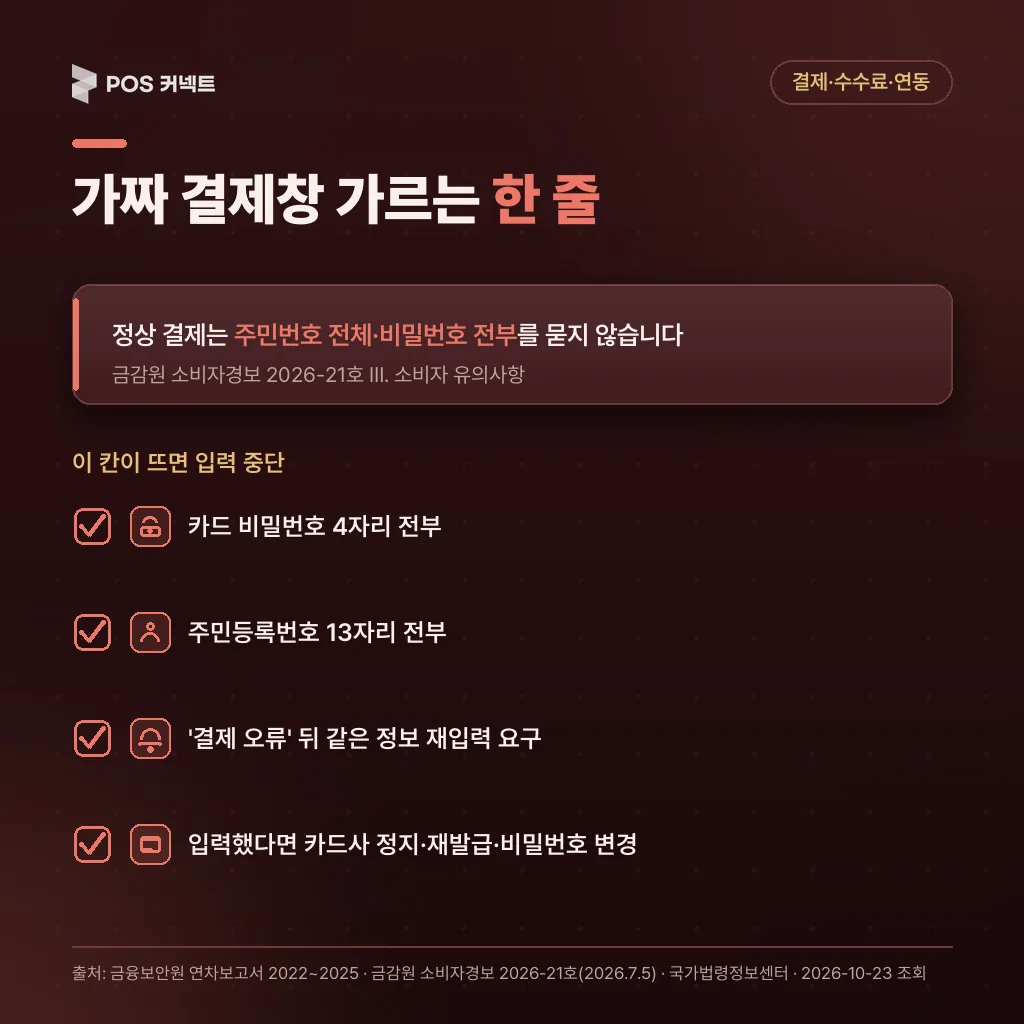
다크웹에서 발견돼 카드사에 공유된 국내 카드정보는 2022년 1만96건에서 2025년 7만9,100건으로 늘었습니다. 뚫리는 지점은 카드사 전산이 아니라 쇼핑몰 결제 화면 앞에 끼워 넣는 가짜 입력칸입니다. 정상 결제창은 주민등록번호 전체나 카드 비밀번호 전부를 요구하지 않는다는 한 줄이 가짜 결제창을 가려내는 기준입니다.
다크웹 카드정보, 3년 새 공유 건수가 8배로 늘었습니다
금융보안원이 다크웹에서 찾아 카드사에 넘긴 국내 카드정보는 2022년 1만96건에서 2025년 7만9,100건으로 늘었습니다. 연차보고서가 적은 ‘카드사 공유 횟수’는 같은 기간 109회에서 136회로, 건수 증가에 비하면 거의 그대로입니다.
| 연도 | 공유 횟수 | 카드정보 건수 |
|---|---|---|
| 2022년 | 109회 | 10,096건 |
| 2023년 | 115회 | 31,530건 |
| 2024년 | 101회 | 23,897건 |
| 2025년 | 136회 | 79,100건 |
횟수는 비슷한데 건수만 뛰었다는 건, 한 번 잡힐 때 함께 유출되는 카드 수가 2022년 평균 93장에서 2025년 582장으로 커졌다는 의미입니다. 2022년 연차보고서는 그해 9월 ‘국내 소규모 쇼핑몰에 카드정보를 수집하는 피싱페이지 삽입’을 주요 침해사고로 기록했고, 같은 유형의 수법이 2026년 상반기에도 5,707건 확인됐습니다.
결제창을 뚫지 않고 그 앞에 가짜 화면을 끼우는 수법
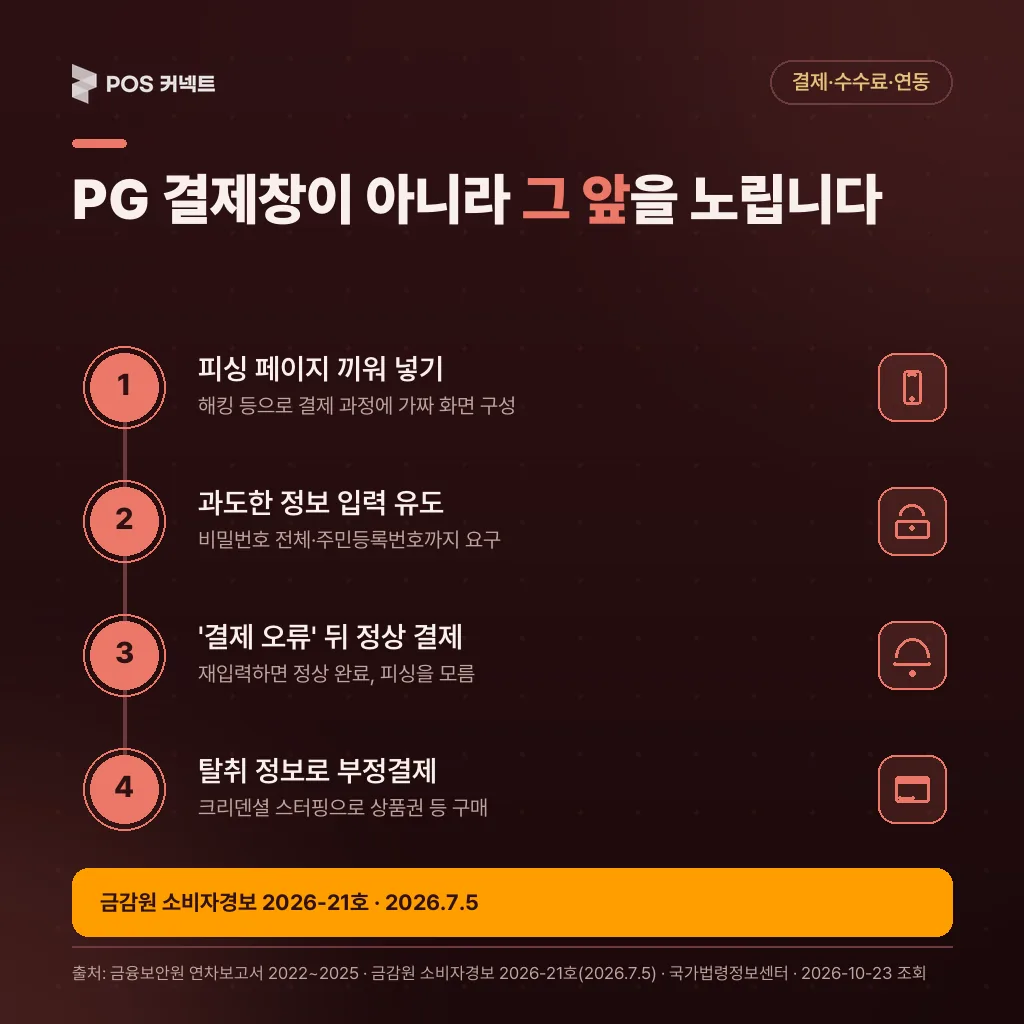
금감원이 2026년 7월 5일 소비자경보 2026-21호로 알린 수법은 PG 결제창 자체를 공격하지 않습니다.
- 해킹 등으로 쇼핑몰 결제 과정에 실제 화면과 비슷한 피싱 페이지를 심습니다.
- 카드번호·유효기간·CVC는 물론 카드 비밀번호 전체, 주민등록번호까지 입력하게 만듭니다.
- 입력을 받은 뒤 ‘결제 오류’ 창을 띄우고 정상 결제 페이지를 다시 불러옵니다. 재입력하면 결제가 완료돼 손님은 피싱을 거친 사실을 모릅니다.
- 탈취한 정보로 부정결제가 일어날 가능성이 크고, 같은 비밀번호를 다른 사이트에 대입해 상품권 등 환금성 상품을 무단 결제하는 피해로 이어질 수 있습니다.
이 구조를 가르는 한 줄은 간단합니다. 금감원은 “정상적인 결제 과정에서 주민등록번호 전체 숫자, 카드 비밀번호 네 자리 등을 모두 입력하도록 요구하는 경우는 없다”고 밝혔습니다. 카드번호·유효기간·CVC까지는 정상 범위지만, 비밀번호 전부나 주민등록번호 전체를 묻는 화면, 오류 뒤 같은 정보를 다시 입력하라는 화면은 멈춰야 할 신호입니다.
가게 쪽에서 바로 확인할 점검 포인트
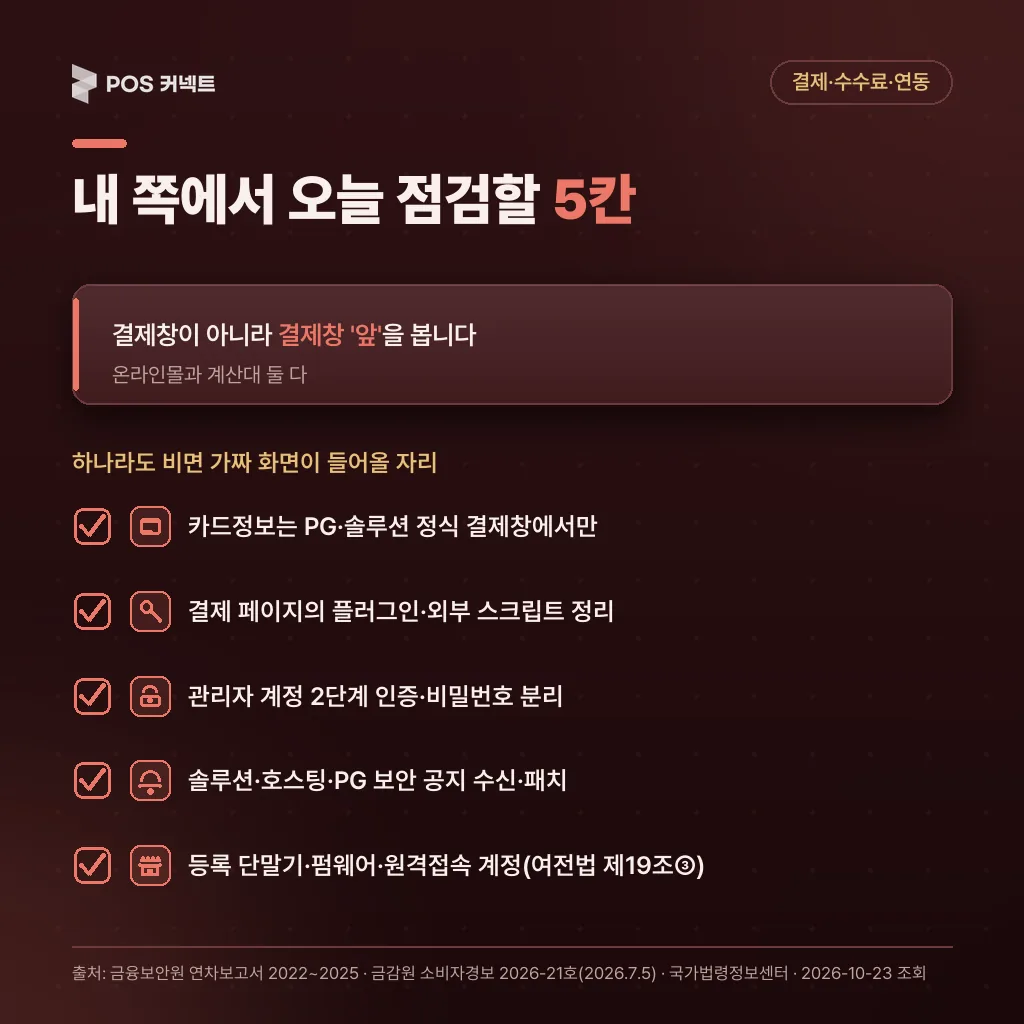
결제창이 아니라 결제창 ‘앞’을 들여다보는 점검입니다.
- 카드정보는 PG사나 쇼핑몰 솔루션의 정식 결제창에서만 받고, 직접 만든 입력폼이나 문자로 카드번호를 받는 방식은 쓰지 않습니다.
- 결제 페이지에 설치된 플러그인·외부 스크립트 목록을 열어 출처를 모르거나 안 쓰는 것은 지웁니다.
- 쇼핑몰·호스팅·예약 시스템 관리자 계정에 2단계 인증을 켜고, 퇴사자 계정은 즉시 삭제합니다.
- 솔루션·호스팅·PG사가 보내는 보안 공지와 패치 안내를 놓치지 않고 바로 적용합니다.
- 대면 매장은 금융위원회에 등록된 단말기인지 밴(VAN)사에 확인하고, 펌웨어 업데이트와 포스 원격접속 계정 비밀번호도 함께 점검합니다. 영수증에 카드번호 전체를 남기지 않는 것도 포함됩니다.
유출되면 책임은 어떻게 나뉘나요
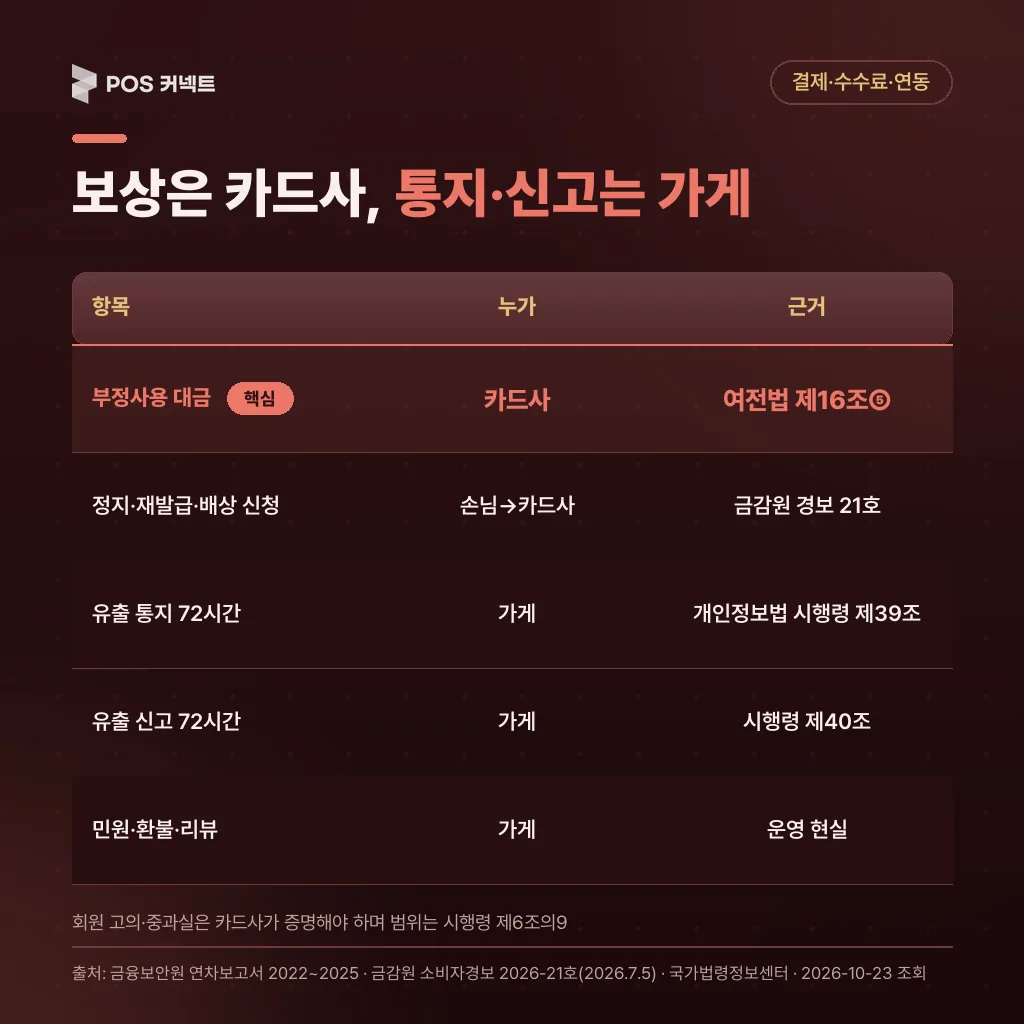
탈취된 카드정보로 결제가 일어났을 때 그 대금은 여신전문금융업법 제16조에 따라 원칙적으로 카드사가 책임집니다. 회원의 고의나 중대한 과실을 카드사가 증명하고 그런 취지의 계약을 맺어 둔 경우에만 회원이 책임을 질 수 있습니다.
| 항목 | 책임 주체 |
|---|---|
| 부정사용 대금 | 카드사(회원 고의·중과실 증명 시 예외) |
| 카드 정지·재발급 신청 | 손님이 카드사에 |
| 유출 통지(정보주체 대상) | 가게, 72시간 이내 |
| 유출 신고(보호위원회·KISA) | 가게, 72시간 이내 |
| 민원·환불 대응 | 가게 |
가게 몫은 돈이 아니라 절차입니다. 개인정보 보호법에 따라 유출을 알게 되면 72시간 안에 유출 항목·시점·경위와 피해를 줄이는 방법을 손님에게 알려야 하고, 연락처를 모르면 홈페이지에 30일 이상 게시합니다. 외부 불법 접근이거나 주민등록번호가 포함됐다면 건수가 적어도 같은 기한 내 신고가 필요할 수 있습니다.
출처
자주 묻는 질문
- 결제를 PG사 창에서만 진행해도 피싱 피해를 당할 수 있나요?
- 네. PG 결제창 자체가 아니라 그 전 단계인 주문·예약 페이지나 결제 링크가 뚫리는 구조라, PG사만 쓴다고 안전하지 않습니다.
- 손님이 가짜 결제창에 정보를 입력했는지 가게가 어떻게 알 수 있나요?
- 결제 오류 문의가 반복되거나 같은 주문에서 재결제 흔적이 보이면 어떤 화면에서 입력했는지 확인해볼 필요가 있습니다. 다만 결제 오류 자체는 흔한 일이라 그것만으로 단정할 수는 없습니다.
- 온라인몰이 없는 대면 매장도 이 내용과 관련 있나요?
- 네. 등록 단말기 확인, 펌웨어 업데이트, 포스 원격접속 계정 관리처럼 점검 항목이 겹쳐 대면 매장에도 해당됩니다.